En bref
Vous ouvrez un nouveau compte, puis vous hésitez entre le prénom d’un proche, une date facile à retenir et le même mot de passe que pour votre messagerie. Le compte est créé en quelques minutes, mais la gestion de dizaines de codes devient vite pénible.
La bonne méthode ne consiste pas à retenir une longue liste de combinaisons. Elle consiste à séparer trois tâches : créer un code différent pour chaque compte, protéger en priorité les accès sensibles et choisir un moyen de ne pas les recopier dans un endroit exposé.
Commencer par une phrase que vous ne réutiliserez nulle part
Pour un compte isolé, partez d’une phrase longue que vous pouvez retenir sans qu’elle décrive directement votre vie. Évitez le prénom d’un enfant, le nom d’un animal, une adresse, une équipe favorite ou une date visible sur vos réseaux sociaux. Une personne qui vous connaît peut relier ces informations à votre compte.
Transformez ensuite cette phrase en mot de passe en conservant plusieurs types de caractères. Cybermalveillance.gouv.fr recommande un mot de passe complexe, difficile à deviner même pour l’entourage, avec des majuscules, des minuscules, des chiffres et des caractères spéciaux.
Ne prenez pas une phrase identique pour tous vos services. Vous pouvez garder une méthode de construction, mais chaque résultat doit être propre au compte concerné. Le nom du service ajouté à la fin d’une formule commune n’est pas une séparation fiable : une personne qui découvre un de vos mots de passe peut essayer de deviner la variante utilisée ailleurs.
La réutilisation crée un effet domino. Cybermalveillance.gouv.fr explique que la découverte d’un même mot de passe peut ouvrir l’accès à plusieurs comptes et à leurs données.
Vous pouvez tester votre méthode sans transmettre le mot de passe à un site d’évaluation. Demandez-vous simplement si un proche, un collègue ou quelqu’un qui consulte vos profils pourrait retrouver les éléments choisis. Si la réponse est oui, repartez d’une phrase sans lien avec ces informations.
Ne pas laisser vos mots de passe traîner dans votre mémoire
Une phrase différente pour chaque service devient difficile à gérer quand les comptes se multiplient. Cybermalveillance.gouv.fr rappelle qu’il est humainement impossible de retenir toutes les combinaisons longues et complexes utilisées au quotidien. L’organisme déconseille aussi le pense-bête laissé près de l’ordinateur, le message électronique ou le fichier non protégé.
Faire générer et conserver les codes
Un gestionnaire de mots de passe peut créer des codes distincts et les conserver à votre place. La CNIL décrit ce type de logiciel comme un outil qui stocke les mots de passe et les protège par chiffrement. Vous n’avez alors pas à recopier chaque code dans un document lisible.
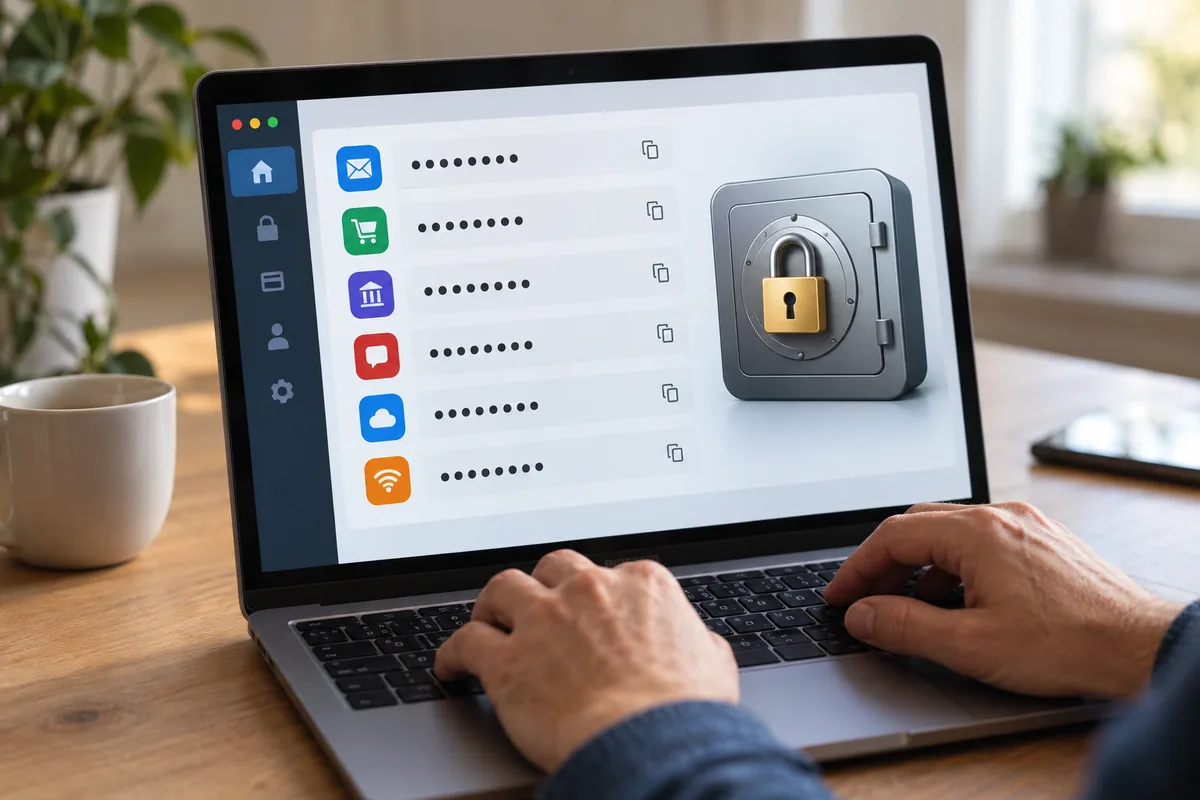
Avant de l’utiliser, choisissez un mot de passe maître que vous pourrez retenir et que vous n’emploierez sur aucun autre service. Cybermalveillance.gouv.fr recommande cette organisation : le gestionnaire conserve les autres accès et vous ne mémorisez que celui qui ouvre le coffre.
Installez l’outil depuis une source que vous identifiez, puis commencez par les comptes importants. Vérifiez chaque entrée avant de supprimer une ancienne note : nom du service, identifiant associé et adresse de récupération doivent correspondre. Ne détruisez pas votre ancienne liste tant que vous n’avez pas contrôlé que les accès utiles sont bien enregistrés.
Ajoutez ensuite les comptes un par un. Pour chacun, remplacez le code ancien par un code unique généré ou construit selon la méthode précédente. Fermez puis rouvrez la session quand le service le permet, afin de vérifier que le nouveau code fonctionne réellement.
Traiter la messagerie comme une porte d’entrée
Votre messagerie mérite une attention particulière. Elle reçoit souvent les liens permettant de réinitialiser les autres comptes. Cybermalveillance.gouv.fr indique qu’une messagerie compromise peut donc servir à prendre le contrôle de services associés, notamment par la fonction « mot de passe oublié ».
Commencez par modifier son mot de passe, puis vérifiez l’adresse et les moyens de récupération affichés dans les réglages. Retirez une adresse ou un numéro que vous ne reconnaissez pas. Ne transmettez jamais le mot de passe maître dans un message ou dans un formulaire dont vous n’avez pas vérifié l’adresse.
Ajouter une seconde vérification quand le compte la propose
Un mot de passe unique réduit les conséquences d’une fuite, mais il ne transforme pas le code en bouclier universel. Quand un service propose une seconde preuve d’identité, activez-la depuis les réglages officiels du compte. Elle ajoute une étape distincte au moment de la connexion.
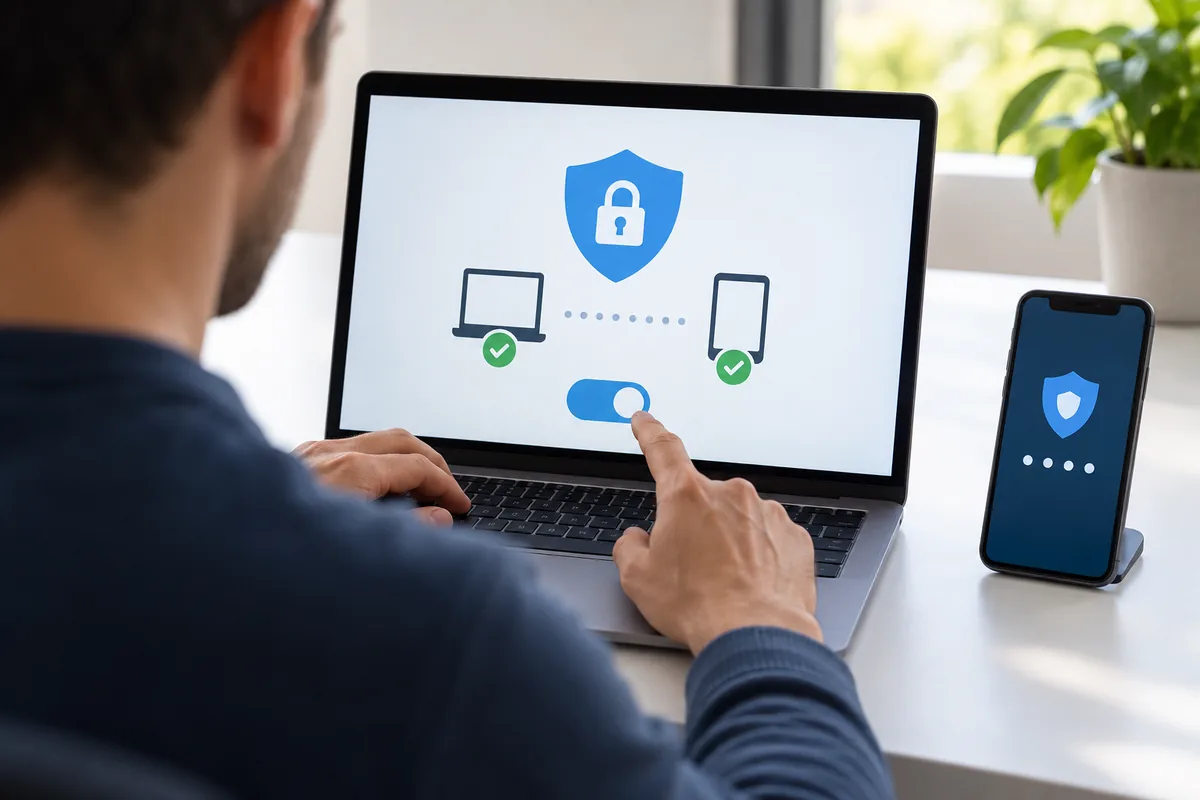
Conservez les moyens de récupération dans un endroit auquel vous seul pouvez accéder. Par prudence, vérifiez que le téléphone, l’adresse de secours ou l’application utilisés pour cette seconde vérification sont encore disponibles avant de vous déconnecter de tous vos appareils.
Cette étape demande un effort supplémentaire à chaque connexion et peut compliquer la récupération si vous perdez votre appareil. Elle échange donc de la commodité contre une barrière additionnelle. À vous de choisir les comptes pour lesquels cette étape supplémentaire mérite cette contrainte, en commençant par la messagerie, les services administratifs, les achats et les comptes qui contiennent des données personnelles.
Changer sans attendre un mot de passe exposé
Si vous apprenez qu’un service a été piraté, si vous repérez une connexion inconnue ou si vous avez envoyé votre code à la mauvaise personne, remplacez le mot de passe concerné. Cybermalveillance.gouv.fr recommande de ne pas attendre la confirmation complète d’une compromission lorsqu’un doute sérieux existe.
Commencez par le compte suspect, puis recherchez les autres services où le même code a été utilisé. Remplacez chaque occurrence par un mot de passe différent. Si la messagerie fait partie des comptes concernés, traitez-la en priorité, car elle peut donner accès aux liens de réinitialisation des autres services.
Par prudence, déconnectez les sessions inconnues depuis le panneau de sécurité du compte et vérifiez les coordonnées de récupération. Ne cliquez pas sur un lien reçu dans un message alarmant : ouvrez plutôt le service depuis son application ou son adresse saisie manuellement.
Un mot de passe fiable se gère comme une collection, pas comme une devinette
Pour chaque compte, retenez cette séquence : créer un code difficile à relier à votre vie, ne pas le réutiliser, le conserver dans un outil protégé ou dans un emplacement auquel vous seul avez accès, puis activer une seconde vérification quand elle est proposée.
La méthode sans achat demande surtout de la discipline : examiner les comptes existants, remplacer les codes réutilisés et répéter l’opération après une alerte. Un gestionnaire réduit la mémorisation et évite la liste en clair, mais il demande de protéger sérieusement le mot de passe maître et les moyens de récupération.
Le point à ne pas oublier est simple : un mot de passe fiable n’est pas seulement difficile à deviner. Il est aussi différent pour chaque compte et absent des notes, messages ou fichiers accessibles à quelqu’un d’autre.